

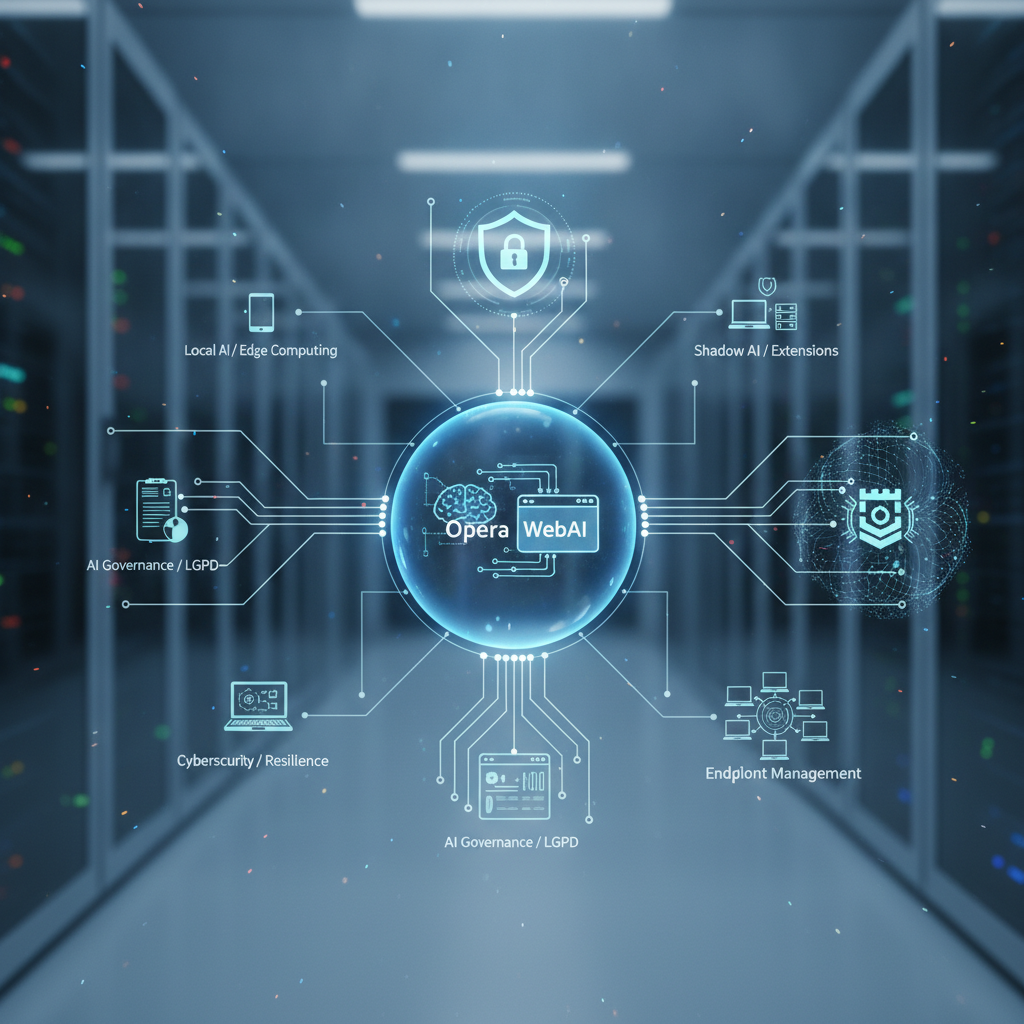
A Opera liberou o WebAI, permitindo que sites e extensões executem modelos de IA no próprio computador do usuário. A mudança desloca processamento e dados para o endpoint, reduz dependência de nuvem e cria novas frentes de governança, segurança e padronização para empresas que operam navegadores corporativos.
Introdução contextual
O navegador deixou de ser apenas uma janela para a web e passou a ser uma plataforma de execução. Nos últimos anos, vimos a consolidação de extensões, aplicações web progressivas e, mais recentemente, assistentes de inteligência artificial embutidos na própria interface de navegação. A novidade anunciada pela Opera adiciona uma camada relevante a esse movimento: a possibilidade de sites e extensões utilizarem modelos de IA executados localmente, no computador do usuário, em vez de dependerem exclusivamente de APIs remotas.
Para o usuário final, a proposta é atraente: menor latência, mais privacidade percebida e funcionamento mesmo com conectividade instável. Para as empresas, o cenário é mais complexo. A computação local no endpoint amplia a superfície de controle, exige padronização de hardware e software, reposiciona o debate sobre vazamento de dados e cria novas perguntas sobre governança de modelos, versionamento e auditoria. Esta análise contextualiza o anúncio, separa o que é fato do que é interpretação e apresenta implicações práticas para organizações que precisam equilibrar inovação e risco.
O que aconteceu
Segundo a Canaltech, a Opera começou a liberar o WebAI, recurso que permite a sites e extensões utilizarem modelos de inteligência artificial executados no próprio computador. A descrição é direta: em vez de enviar cada consulta a um servidor remoto, o navegador passa a oferecer uma camada local capaz de rodar inferência no dispositivo do usuário.
O anúncio deve ser lido com atenção a três dimensões. A primeira é técnica: executar modelos localmente implica requisitos de hardware, memória, armazenamento e aceleração, além de gestão de downloads e atualizações desses modelos. A segunda é de plataforma: ao abrir esse recurso para sites e extensões, a Opera transforma o navegador em um ponto de integração para desenvolvedores, o que pode acelerar a criação de funcionalidades de IA sem custo de API por chamada. A terceira é de mercado: a medida dialoga com uma tendência mais ampla de levar inferência para a borda, reduzindo dependência de provedores de nuvem e endereçando preocupações de latência e privacidade.
É importante evitar exageros. O fato central é a disponibilização gradual de um recurso de IA local no navegador, voltado a sites e extensões. Detalhes como catálogo exato de modelos, limites de hardware, políticas de permissão e mecanismos de isolamento precisam ser verificados na documentação oficial e nas notas de versão. A leitura executiva deve, portanto, separar a direção estratégica — clara — da implementação específica — que ainda requer validação técnica.
Por que isso importa para empresas
Navegadores são infraestrutura de trabalho. Em muitas organizações, o acesso a sistemas internos, ERPs, CRMs, ferramentas de colaboração e portais de fornecedores ocorre majoritariamente pelo browser. Quando o navegador passa a executar modelos de IA localmente e a expor essa capacidade a sites e extensões, ele deixa de ser um cliente passivo e se torna um ambiente de processamento com implicações diretas para segurança, custo e conformidade.
Do ponto de vista de custo, a inferência local pode reduzir gastos com APIs de terceiros em cargas de trabalho de baixa complexidade, como resumos, classificação, extração de entidades e assistência de escrita. Para empresas com grande volume de usuários, isso pode representar economia relevante, desde que o hardware suporte a execução sem degradar a experiência. Do ponto de vista de latência, o processamento local tende a ser mais responsivo, o que favorece fluxos interativos e aplicações sensíveis a tempo.
Do ponto de vista de dados, a promessa é que informações sensíveis não precisem sair do dispositivo para serem processadas. Isso é particularmente atraente para setores regulados, como saúde, financeiro e jurídico, nos quais o tráfego de dados para provedores externos exige avaliações contratuais e de segurança. Contudo, a execução local não elimina automaticamente o risco: extensões maliciosas ou mal configuradas podem acessar o modelo, o contexto e os dados do usuário. A fronteira de confiança muda de lugar, mas não desaparece.
Há ainda um efeito de padronização. Se o recurso ganhar tração, desenvolvedores podem passar a projetar funcionalidades assumindo capacidade de IA local no navegador. Isso cria dependência de plataforma e pressiona empresas a definir políticas claras sobre quais extensões podem usar tais capacidades, quais modelos são permitidos e como o uso é registrado. A ausência dessas políticas tende a produzir shadow AI — uso não governado de IA por funcionários —, um risco já conhecido e agora facilitado pela disponibilidade nativa no browser.
Impacto para cibersegurança, governança, IA ou continuidade
Cibersegurança
A superfície de ataque se desloca para o endpoint. Modelos locais, arquivos de pesos, caches e extensões passam a compor o inventário de software da organização. É razoável esperar que atores maliciosos tentem explorar extensões que abusam da API de IA local para exfiltrar dados, envenenar respostas ou induzir ações automatizadas. A gestão de extensões, antes tratada como item secundário, ganha status de controle crítico, com allowlists, revisão de permissões e monitoramento de comportamento.
Governança de IA
A governança precisa responder a perguntas novas: quem aprova o uso de modelos locais? Como versionar e atualizar esses modelos? Como registrar prompts e saídas para auditoria sem violar privacidade? Como garantir que o modelo em uso corresponde ao aprovado, e não a uma variante baixada por um site? A rastreabilidade, que já era desafio na nuvem, torna-se mais fragmentada na borda, exigindo telemetria no dispositivo e políticas de retenção bem definidas.
Continuidade e desempenho
A dependência de hardware é um fator de continuidade. Dispositivos com pouca memória ou sem aceleração adequada podem apresentar degradação, travamentos ou consumo excessivo de bateria. Em ambientes corporativos heterogêneos, isso pode gerar suporte técnico elevado e experiência inconsistente. Por outro lado, a capacidade de operar offline é um ganho real para field workers e equipes em locais com conectividade limitada, desde que os fluxos sejam desenhados para funcionar sem dependência de serviços remotos.
Conformidade
Programas de privacidade precisam revisitar inventários de tratamento de dados. Se o processamento ocorre no dispositivo, a base legal e as obrigações de transferência internacional podem mudar, mas obrigações de transparência permanecem. Organizações sujeitas à LGPD devem documentar onde a inferência ocorre, quais dados entram no modelo e como o titular pode exercer direitos. A simplicidade aparente do processamento local não dispensa avaliação de impacto.
Leitura executiva da WSVP
A WSVP avalia que o anúncio da Opera é menos sobre um recurso isolado e mais sobre uma mudança de arquitetura: a inferência de IA aproxima-se do usuário e do endpoint. Essa direção é coerente com a busca por menor latência, maior resiliência e melhor controle de dados, mas transfere complexidade operacional para a gestão de dispositivos, extensões e modelos.
Para empresas, o risco relevante não é a IA local em si, mas a ausência de política. Sem diretrizes claras, o recurso pode ser adotado de forma fragmentada, criando ilhas de experimentação sem controle de versão, sem avaliação de segurança e sem registro de uso. O resultado provável é retrabalho, incidentes evitáveis e dificuldade de demonstrar conformidade em auditorias.
A leitura estratégica é que navegadores se consolidam como plataformas de IA de borda. Organizações que tratarem o browser como infraestrutura crítica — com gestão de configuração, inventário de extensões e políticas de uso — estarão melhor posicionadas para capturar ganhos de produtividade sem ampliar exposição. As que mantiverem o tema na periferia provavelmente enfrentarão shadow AI e pressão por respostas rápidas em momentos de incidente.
A IA local no navegador não elimina a necessidade de governança; ela a torna mais próxima do usuário e, portanto, mais dependente de políticas claras e controles técnicos bem implementados.
Recomendações práticas
- Inventarie extensões e capacidades. Mapeie quais extensões podem acessar recursos de IA local e classifique-as por risco. Estabeleça allowlist e revise permissões periodicamente.
- Defina política de uso de IA no navegador. Documente quais casos de uso são permitidos, quais dados podem ser processados localmente e quais exigem ambientes controlados.
- Padronize hardware e versões. Verifique requisitos mínimos para execução local, teste desempenho em dispositivos representativos e planeje atualizações de navegador e modelos.
- Implemente telemetria e auditoria. Registre uso de recursos de IA, versões de modelos e eventos relevantes, respeitando princípios de minimização e retenção.
- Avalie impacto de privacidade. Atualize inventários de dados e avaliações de impacto, esclarecendo onde a inferência ocorre e como direitos dos titulares são atendidos.
- Teste continuidade e offline. Valide fluxos críticos em cenários de baixa conectividade e documente limitações de desempenho.
- Capacite equipes. Treine usuários sobre riscos de extensões não aprovadas e sobre o uso responsável de assistentes locais.
Fontes consultadas
- Canaltech — Opera libera IA que roda no próprio PC para usar em sites e extensões
- Opera — site oficial
- ANPD — Autoridade Nacional de Proteção de Dados
Disclaimer
Este rascunho foi produzido com apoio de inteligência artificial e ainda requer revisão humana antes da publicação.