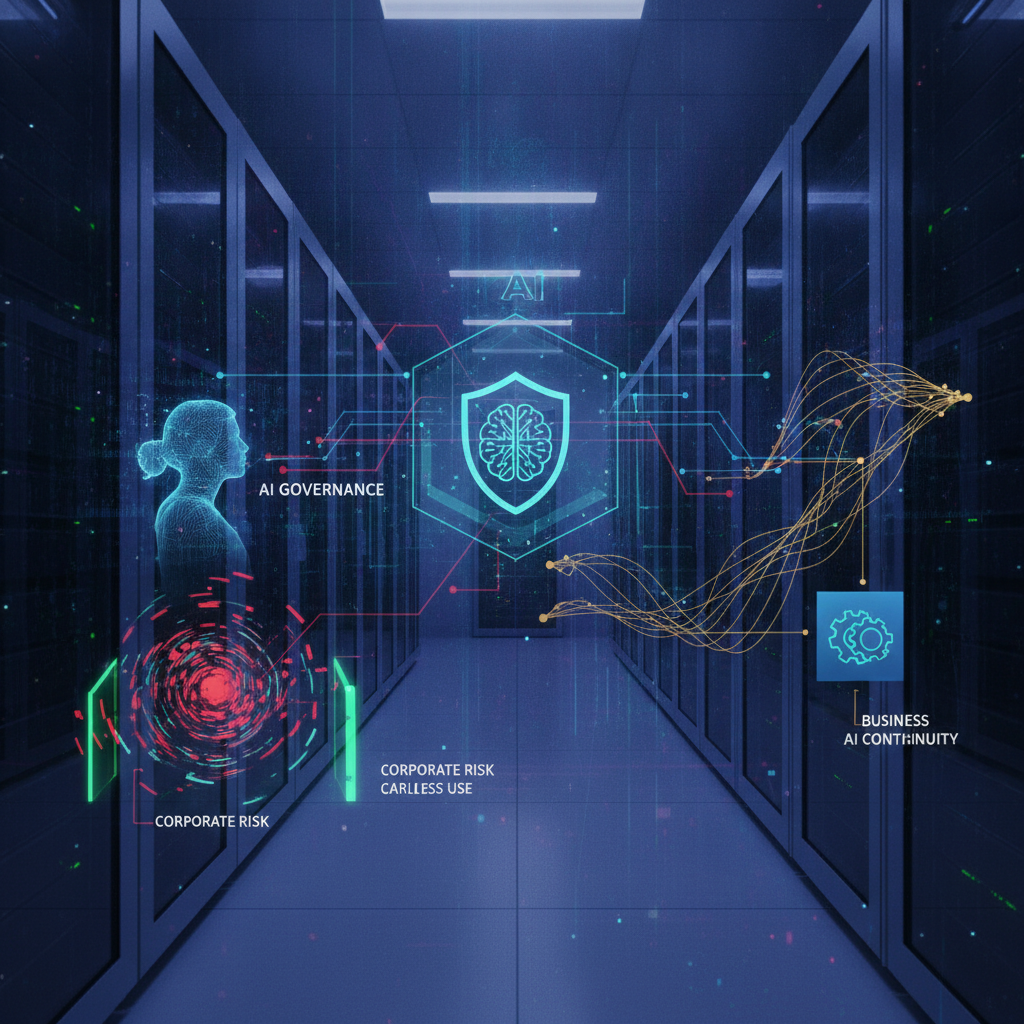
A executiva do Signal contesta narrativas de 'apocalipse de IA' e desloca o foco para o uso descuidado da tecnologia. Para empresas, o recado é claro: governança, privacidade e controles operacionais pesam mais do que cenários distópicos na gestão de risco.
Introdução contextual
O debate sobre inteligência artificial tem sido dominado, nos últimos anos, por duas narrativas extremas. De um lado, o entusiasmo com ganhos de produtividade e novos modelos de negócio. De outro, previsões catastróficas sobre sistemas que escapariam ao controle humano. Entre esses polos, uma voz experiente em tecnologia e privacidade propõe um deslocamento importante: o risco mais imediato não estaria em uma inteligência artificial autônoma e hostil, mas no uso descuidado, opaco e mal governado da tecnologia que já está em produção.
É nesse contexto que se insere a entrevista de Meredith Whittaker, executiva que comanda a fundação responsável pelo Signal, à BBC. A declaração ganha peso porque vem de alguém com trajetória em pesquisa, ativismo tecnológico e infraestrutura de comunicação criptografada — não de um entusiasta comercial nem de um crítico genérico. Para o universo corporativo, a mensagem é menos sobre ficção científica e mais sobre disciplina operacional.
O que aconteceu
Em entrevista à BBC, Meredith Whittaker contestou previsões de um suposto “apocalipse de IA” e argumentou que os riscos da inteligência artificial têm sido mal compreendidos. Segundo a executiva, o perigo central não está em uma entidade artificial que se voltaria contra a humanidade, mas no uso descuidado da tecnologia — em como ela é implantada, monitorada e governada.
A notícia, publicada pelo G1, resume a posição da chefe da fundação que criou o aplicativo de mensagens criptografadas. A escolha do veículo e do formato — uma entrevista à BBC — reforça o caráter de posicionamento público, não de anúncio de produto. Whittaker não apresenta um novo modelo de IA nem uma ferramenta comercial; oferece uma moldura analítica para o debate.
O ponto central é a inversão de prioridades. Em vez de concentrar energia em cenários especulativos de superinteligência, a executiva sugere atenção aos efeitos concretos do uso cotidiano: decisões automatizadas sem transparência, coleta excessiva de dados, dependência de sistemas opacos e ausência de mecanismos de contestação. É uma crítica de governança, não de ficção.
Por que isso importa para empresas
Para organizações que já operam modelos de IA em atendimento, crédito, recrutamento, logística ou segurança, a discussão deixa de ser filosófica e passa a ser de risco operacional. A narrativa do “apocalipse” tende a deslocar recursos para cenários de baixa probabilidade e alto custo de mitigação, enquanto riscos reais — viés em decisões, vazamento de dados, uso indevido por colaboradores, dependência de fornecedores — permanecem subestimados.
Há três implicações práticas imediatas. Primeiro, a necessidade de inventariar onde a IA já está em uso, inclusive em ferramentas embarcadas em softwares de terceiros. Segundo, a exigência de documentar decisões automatizadas que afetam pessoas, clientes e parceiros. Terceiro, a criação de canais de contestação e revisão humana para casos sensíveis. Sem isso, a empresa fica exposta tanto a danos reputacionais quanto a questionamentos regulatórios.
A fala de Whittaker também dialoga com a agenda de privacidade. Ao liderar uma organização cujo produto se baseia em criptografia ponta a ponta, ela traz para o centro do debate a coleta de dados como matéria-prima da IA. Para empresas, isso significa revisar contratos com fornecedores, políticas de retenção e práticas de treinamento de modelos com dados de clientes e colaboradores.
Impacto para cibersegurança, governança, IA ou continuidade
No campo da cibersegurança, o uso descuidado da IA amplia a superfície de ataque. Assistentes generativos conectados a repositórios internos podem expor informações sensíveis; modelos integrados a fluxos críticos podem ser manipulados por dados envenenados; e a automação sem supervisão pode propagar erros em escala. A crítica de Whittaker sugere que o foco deve estar em controles de acesso, segregação de ambientes, auditoria de prompts e monitoramento contínuo — não apenas em cenários extremos.
Na governança, a mensagem reforça a importância de políticas internas claras, com papéis definidos, comitês de revisão e critérios de aprovação para novos casos de uso. A ausência desses mecanismos transforma a adoção de IA em um exercício de confiança cega, incompatível com ambientes regulados. A transparência sobre limitações dos modelos e a documentação de decisões tornam-se ativos de conformidade.
Na continuidade de negócios, a dependência de poucos fornecedores de modelos e infraestrutura cria risco de concentração. Planos de contingência devem considerar a indisponibilidade de APIs, mudanças de termos de uso e alterações regulatórias. A leitura de Whittaker, ao deslocar o debate do apocalipse para o uso cotidiano, ajuda a priorizar esses riscos de forma proporcional.
O risco mais provável não é a máquina que decide dominar o mundo, mas a organização que decide automatizar sem governar.
Leitura executiva da WSVP
A WSVP entende que a posição de Meredith Whittaker é relevante porque recoloca o debate em bases verificáveis. Em vez de discutir cenários especulativos, a executiva aponta para falhas concretas de implantação — algo que gestores de risco podem medir, auditar e corrigir. Para o mercado brasileiro, essa abordagem é especialmente útil em um momento de amadurecimento regulatório e de crescente escrutínio sobre decisões automatizadas.
A leitura executiva é que a narrativa do “apocalipse” pode funcionar como distração. Empresas que investem apenas em discursos de segurança existencial, sem controles operacionais, ficam expostas a incidentes triviais e evitáveis. Por outro lado, organizações que tratam IA como qualquer outro sistema crítico — com inventário, dono, política, teste e monitoramento — tendem a capturar valor com menos exposição.
Também merece atenção o fato de a crítica vir de uma liderança ligada à privacidade. Isso sinaliza que a agenda de IA e a agenda de proteção de dados convergem. Empresas que tratam esses temas em silos perdem eficiência e aumentam o risco de inconsistências entre políticas de segurança, privacidade e uso aceitável de tecnologia.
Recomendações práticas
- Inventarie casos de uso de IA, incluindo funcionalidades embarcadas em softwares de terceiros, com responsável, finalidade e dados envolvidos.
- Classifique riscos por impacto em pessoas, clientes e operações, priorizando decisões automatizadas que afetam direitos ou acesso a serviços.
- Estabeleça revisão humana para casos sensíveis e canais de contestação para afetados.
- Revise contratos com fornecedores quanto a retenção de dados, uso para treinamento e obrigações de notificação de incidentes.
- Implemente controles técnicos como segregação de ambientes, gestão de identidades, auditoria de prompts e monitoramento de uso anômalo.
- Documente limitações dos modelos e comunique-as de forma clara a usuários internos e externos.
- Crie plano de continuidade para indisponibilidade ou mudança de termos de fornecedores críticos de IA.
- Integre governança de IA e privacidade em um mesmo fórum decisório, evitando políticas conflitantes.
A adoção responsável não exige abandonar a ambição tecnológica. Exige proporcionalidade: tratar a IA como infraestrutura crítica, com os mesmos rigores aplicados a sistemas financeiros, de saúde ou de segurança. É uma agenda menos cinematográfica e mais eficaz.
Fontes consultadas
- G1 — Executiva que comanda o Signal contesta previsões de 'apocalipse de IA'
- BBC — entrevista original citada na reportagem
- Signal — organização de mensagens criptografadas
Disclaimer
Este rascunho foi produzido com apoio de inteligência artificial e ainda requer revisão humana antes da publicação.