Relatório da agência de cibersegurança da Austrália aponta aumento de 80% nos alertas sobre atividades maliciosas e uso de IA por grupos ligados à China, Rússia e Coreia do Norte. Entenda os impactos para governança, continuidade e defesa corporativa.
Introdução contextual
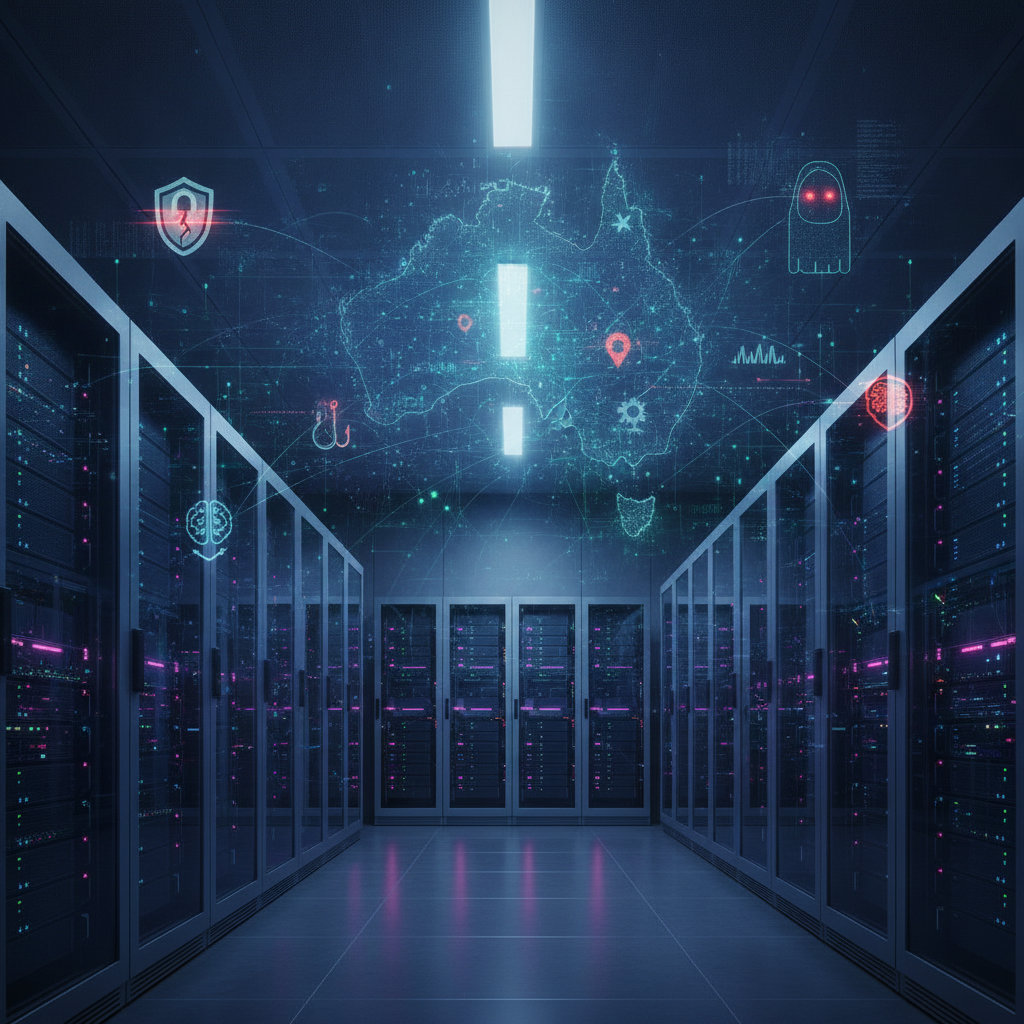
A convergência entre inteligência artificial e cibersegurança deixou de ser um debate prospectivo para se tornar uma realidade operacional mensurável. Em outubro de 2026, a agência de cibersegurança da Austrália divulgou um relatório que descreve uma ameaça sem precedentes à segurança digital, atribuindo parte da escalada ao uso de IA por grupos criminosos e por hackers patrocinados por Estados, com destaque para atores ligados à China, à Rússia e à Coreia do Norte. O documento registrou aumento de 80% nos alertas sobre atividades potencialmente maliciosas, sinalizando que a automação ofensiva está ampliando a velocidade e a escala dos ataques.
Para o ambiente corporativo brasileiro, o alerta não é geograficamente distante. Organizações que operam cadeias de suprimentos globais, prestadores de serviços de tecnologia, instituições financeiras e empresas com exposição internacional estão na mesma superfície de ataque. A leitura executiva é direta: a IA não apenas adiciona novas ferramentas ao arsenal defensivo, mas também reduz o custo e o tempo de execução de ataques, deslocando o equilíbrio em favor de quem explora vulnerabilidades.
O que aconteceu
Segundo a reportagem do O Estado de S. Paulo, com base em informações da NPR, a agência australiana de cibersegurança publicou um relatório no qual afirma que hackers ligados à China, à Rússia e à Coreia do Norte utilizam inteligência artificial para ampliar ataques e explorar vulnerabilidades com mais rapidez. O documento aponta um crescimento de 80% nos alertas sobre atividades potencialmente maliciosas e destaca o uso da tecnologia tanto por criminosos comuns quanto por grupos patrocinados por Estados.
O relatório não se limita a quantificar incidentes. Ele descreve uma mudança qualitativa no modus operandi: a IA permite reconhecimento automatizado de alvos, geração de conteúdo convincente para engenharia social, criação acelerada de exploits e adaptação dinâmica de táticas durante um ataque. Em vez de campanhas manuais e limitadas por recursos humanos, os adversários passam a operar com automação escalável, capaz de testar milhares de vetores simultaneamente e de contornar defesas tradicionais baseadas em assinaturas.
A divulgação ocorre em um contexto de crescente pressão geopolítica sobre infraestruturas críticas e de maior dependência corporativa de ambientes digitais. O alerta australiano se soma a uma série de comunicados de agências internacionais que vêm sinalizando o uso de modelos generativos para phishing sofisticado, deepfakes em fraudes financeiras e automação de ataques de ransomware.
Por que isso importa para empresas
O primeiro impacto é de velocidade. A janela entre a descoberta de uma vulnerabilidade e sua exploração já era curta; com IA, ela se comprime ainda mais. Empresas que dependem de ciclos de patch mensais ou trimestrais passam a operar com exposição prolongada a riscos que evoluem em horas. A automação ofensiva também amplia a superfície de ataque, porque permite que grupos pequenos executem campanhas que antes exigiam equipes numerosas.
O segundo impacto é de confiança. Ataques com conteúdo gerado por IA — e-mails, mensagens, vozes sintéticas e vídeos — tornam o phishing e a fraude de engenharia social mais difíceis de detectar por usuários e por filtros tradicionais. Isso afeta diretamente processos de aprovação de pagamentos, mudanças cadastrais, acesso a sistemas e comunicação com fornecedores. A verificação de identidade passa a exigir controles adicionais, como autenticação multifator resistente a phishing e canais de confirmação fora de banda.
O terceiro impacto é regulatório e reputacional. Governos estão elevando exigências de notificação de incidentes e de diligência em cadeia de suprimentos. Empresas que não conseguem demonstrar maturidade em gestão de riscos cibernéticos podem enfrentar sanções, perda de contratos e danos à marca. O aumento de 80% nos alertas relatado pela agência australiana indica que a frequência de eventos relevantes cresce, o que pressiona equipes de segurança e exige priorização baseada em risco de negócio.
Impacto para cibersegurança, governança, IA ou continuidade
Cibersegurança
A defesa precisa migrar de uma postura reativa para uma abordagem orientada a detecção e resposta. Isso inclui telemetria abrangente, correlação de eventos, análise comportamental e uso defensivo de IA para triagem de alertas e identificação de anomalias. A mesma tecnologia que amplia o ataque pode reduzir o tempo de detecção, desde que haja dados de qualidade e processos maduros de resposta.
Governança
O tema deixa de ser exclusivamente técnico e passa a ocupar a pauta do conselho. É necessário definir apetite a risco, papéis e responsabilidades, métricas de exposição e planos de contingência. A governança de IA também entra em cena: políticas de uso de modelos generativos por colaboradores, controle de dados sensíveis e avaliação de fornecedores de tecnologia precisam estar documentados e auditáveis.
Inteligência artificial
A adoção corporativa de IA amplia a superfície de ataque. Modelos, pipelines de dados e integrações com sistemas críticos se tornam ativos a proteger. Riscos como envenenamento de dados, vazamento de prompts e uso indevido de informações confidenciais exigem controles específicos, incluindo segregação de ambientes e monitoramento de uso.
Continuidade de negócios
Ataques mais rápidos e automatizados aumentam a probabilidade de indisponibilidade de serviços e de perda de dados. Planos de continuidade precisam considerar cenários de comprometimento de identidades, de fornecedores críticos e de ambientes em nuvem. Testes regulares de resposta a incidentes, com participação de áreas de negócio, são essenciais para reduzir o tempo de recuperação.
Leitura executiva da WSVP
A WSVP avalia que o alerta australiano representa um ponto de inflexão na forma como empresas devem tratar a cibersegurança. A IA não é apenas uma nova categoria de risco; é um multiplicador de capacidade ofensiva que altera a economia dos ataques. Grupos com menos recursos conseguem operar em escala, e atores estatais ganham eficiência em campanhas de reconhecimento e exploração.
Nesse cenário, a vantagem defensiva não virá de ferramentas isoladas, mas de integração entre tecnologia, processos e pessoas. Organizações que investirem em visibilidade, automação defensiva e governança robusta tendem a reduzir o tempo de exposição e a melhorar a resiliência. Por outro lado, empresas que mantiverem controles fragmentados e priorização reativa ficarão mais vulneráveis a incidentes com impacto material.
A automação ofensiva eleva o patamar mínimo de maturidade exigido. Segurança passa a ser condição de continuidade, não apenas de conformidade.
A leitura da WSVP é que o tema deve ser tratado como risco estratégico, com patrocínio da alta liderança e integração ao planejamento de negócios. A velocidade de evolução das ameaças exige ciclos mais curtos de revisão de controles e maior colaboração com o ecossistema, incluindo fornecedores, clientes e autoridades setoriais.
Recomendações práticas
- Priorize identidade e acesso: adote autenticação multifator resistente a phishing, princípio do menor privilégio e revisão periódica de acessos privilegiados.
- Reduza o tempo de exposição: estabeleça processos ágeis de gestão de vulnerabilidades, com priorização baseada em risco e prazos de correção definidos por criticidade.
- Invista em detecção e resposta: amplie telemetria, correlação de eventos e capacidade de resposta, incluindo uso defensivo de IA para triagem de alertas.
- Fortaleça a defesa contra engenharia social: treine equipes para verificar identidades por canais alternativos e implemente controles de confirmação em processos financeiros e cadastrais.
- Governança de IA: defina políticas de uso de modelos generativos, classifique dados sensíveis e avalie riscos de fornecedores de tecnologia.
- Teste a continuidade: realize exercícios regulares de resposta a incidentes, incluindo cenários de comprometimento de identidades e de fornecedores críticos.
- Engaje a liderança: reporte métricas de risco cibernético ao conselho e integre o tema ao planejamento estratégico e ao apetite a risco da organização.
Fontes consultadas
- O Estado de S. Paulo — Austrália alerta para ameaça sem precedentes da inteligência artificial à cibersegurança
- NPR — cobertura original citada pela reportagem
Disclaimer
Este rascunho foi produzido com apoio de inteligência artificial e ainda requer revisão humana antes da publicação.