O enviado de Trump, Christopher Landau, classificou o governo Milei como o mais alinhado aos EUA e anunciou cooperação em segurança e cibersegurança. A análise do impacto geopolítico e operacional para empresas que atuam na América Latina.
Introdução contextual
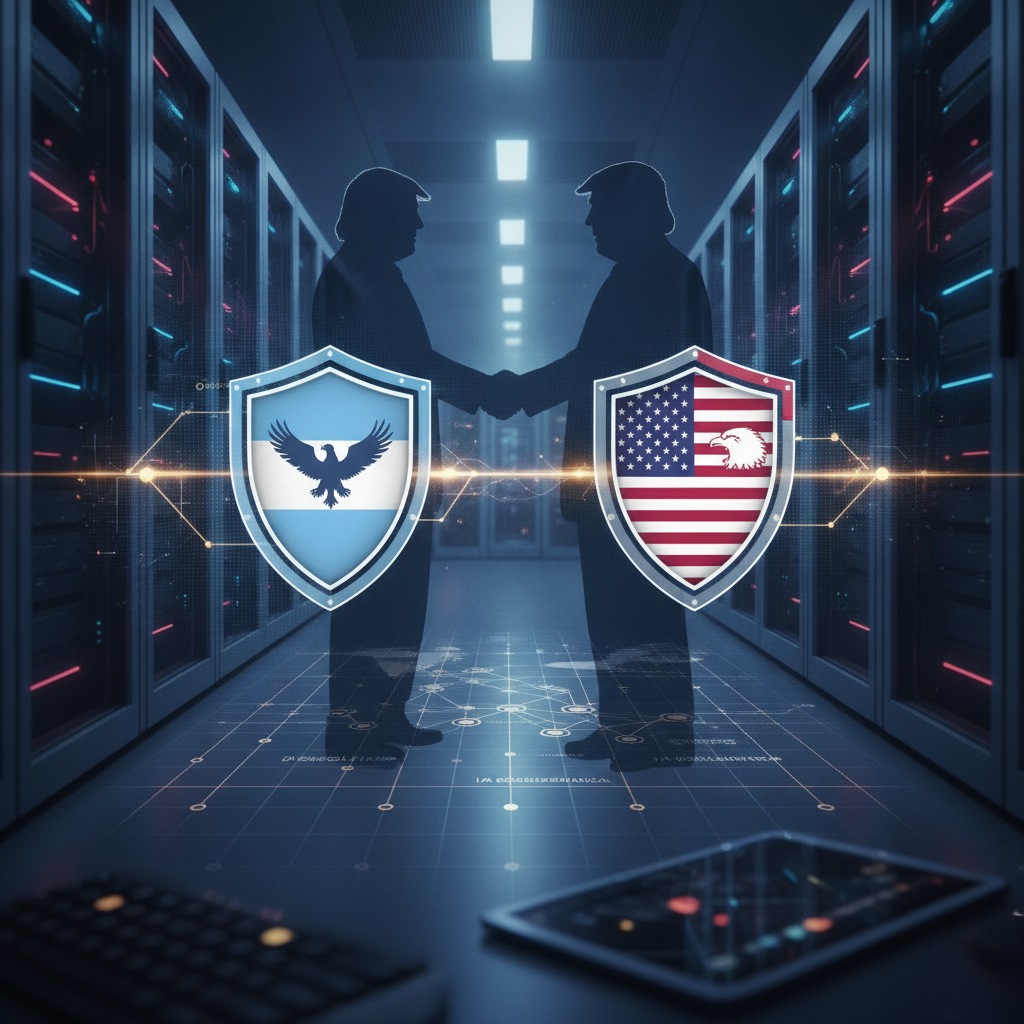
A América Latina voltou ao centro do tabuleiro geopolítico da segurança digital. Em 23 de outubro de 2026, o vice-secretário de Estado dos Estados Unidos, Christopher Landau, declarou em Buenos Aires que o governo de Javier Milei é o mais alinhado a Washington entre os parceiros da região, e os dois países anunciaram cooperação em segurança e cibersegurança. A notícia, publicada pelo UOL Notícias, é mais do que um gesto diplomático: sinaliza uma reorganização de prioridades de defesa cibernética no Cone Sul, com efeitos diretos sobre empresas que operam na Argentina, no Mercosul e em cadeias de suprimentos conectadas aos EUA.
Para executivos de tecnologia, risco e compliance, o anúncio precisa ser lido em três camadas: a política (aproximação estratégica), a regulatória (possível convergência de padrões e controles) e a operacional (novas exigências contratuais, de due diligence e de resposta a incidentes). Este artigo contextualiza o fato e traduz seus desdobramentos em decisões práticas.
O que aconteceu
Segundo a reportagem, o enviado do presidente Donald Trump elogiou publicamente o governo argentino durante visita a Buenos Aires e classificou a gestão Milei como a mais alinhada aos interesses norte-americanos na região. No mesmo movimento, Argentina e Estados Unidos anunciaram cooperação nas áreas de segurança e cibersegurança.
O anúncio ocorre em um momento de intensificação da competição tecnológica global, em que Washington busca consolidar alianças em infraestrutura crítica, telecomunicações, computação em nuvem e inteligência artificial. A menção explícita à cibersegurança em um comunicado bilateral indica que o tema deixou de ser acessório na agenda diplomática e passou a integrar o núcleo da relação bilateral.
Não foram divulgados, na notícia, detalhes sobre escopo técnico, cronograma, valores ou instrumentos jurídicos do acordo. Essa ausência de granularidade é, por si só, um dado relevante: empresas devem acompanhar a evolução do anúncio para converter intenções políticas em requisitos concretos de conformidade.
Por que isso importa para empresas
Acordos bilaterais de cibersegurança raramente ficam restritos ao setor público. Eles costumam se desdobrar em três frentes que atingem o setor privado:
- Compartilhamento de inteligência de ameaças: países parceiros tendem a criar canais formais de troca de indicadores de comprometimento, o que pode beneficiar empresas críticas, mas também impor obrigações de notificação de incidentes.
- Convergência regulatória: a aproximação política frequentemente antecede a adoção de padrões técnicos alinhados a frameworks como NIST CSF e a requisitos de segurança de fornecedores de tecnologia.
- Pressão sobre cadeia de suprimentos: fornecedores que atendem governos ou infraestruturas críticas podem ser cobrados a demonstrar controles equivalentes aos exigidos pelos parceiros internacionais.
Para companhias brasileiras com operações na Argentina ou que integram cadeias produtivas binacionais, o movimento merece atenção. O Brasil é o principal parceiro comercial da Argentina, e mudanças no ambiente regulatório argentino podem repercutir em contratos, auditorias e cláusulas de segurança da informação ao longo do Mercosul.
Impacto para cibersegurança, governança, IA e continuidade
Cibersegurança e soberania de dados
A cooperação em cibersegurança tende a reforçar a discussão sobre localização de dados, soberania digital e escolha de fornecedores de nuvem. Empresas que operam nos dois países devem revisar contratos de processamento de dados e avaliar exposição a jurisdições com regras de acesso governamental distintas.
Governança e compliance
Alinhamentos geopolíticos costumam vir acompanhados de escrutínio maior sobre beneficiários finais, sanções e controles de exportação de tecnologia. Conselhos e comitês de auditoria devem incluir o tema no radar de riscos estratégicos, com monitoramento trimestral do ambiente regulatório.
Inteligência artificial
A aproximação com Washington pode acelerar a adoção de padrões norte-americanos de governança de IA na Argentina, incluindo requisitos de transparência, avaliação de risco e segurança de modelos. Fornecedores de IA que atuam na região podem enfrentar exigências adicionais de documentação e testes.
Continuidade de negócios
Acordos de segurança cibernética frequentemente incluem exercícios conjuntos, protocolos de resposta a incidentes e mecanismos de notificação. Empresas de setores críticos — energia, finanças, saúde, telecom — devem antecipar cenários em que incidentes locais ganhem dimensão transfronteiriça, exigindo planos de continuidade mais robustos e comunicação coordenada com autoridades.
Leitura executiva da WSVP
A WSVP avalia que o anúncio deve ser interpretado como um sinal antecipado, e não como um evento isolado. Três leituras orientam nossa posição:
- Geopolítica virou variável de risco cibernético. A escolha de fornecedores, a localização de dados e a nacionalidade de parceiros tecnológicos passam a compor a matriz de risco das empresas, não apenas a agenda diplomática.
- O timing importa. Anúncios como este costumam preceder ciclos regulatórios. Organizações que se anteciparem na revisão de contratos e controles terão vantagem competitiva e menor custo de adequação.
- O Brasil precisa de leitura própria. O alinhamento argentino não determina a posição brasileira, mas altera o equilíbrio regional. Empresas brasileiras com exposição binacional devem acompanhar tanto Brasília quanto Buenos Aires.
A cooperação em cibersegurança é, na prática, um novo capítulo de governança corporativa: quem não a lê como risco estratégico tende a reagir tarde e com custo mais alto.
Recomendações práticas
- Mapeie exposição binacional: identifique operações, fornecedores e dados que transitam entre Argentina, Brasil e EUA.
- Revise cláusulas contratuais: inclua dispositivos sobre notificação de incidentes, acesso governamental a dados e subprocessadores em jurisdições sensíveis.
- Atualize a matriz de riscos: incorpore risco geopolítico e regulatório como categorias formais, com responsáveis e métricas.
- Fortaleça inteligência de ameaças: avalie adesão a canais de compartilhamento de indicadores e prepare a equipe para novos formatos de notificação.
- Teste a continuidade: simule cenários de incidente transfronteiriço e valide protocolos de comunicação com autoridades e clientes.
- Monitore o desdobramento do acordo: acompanhe publicações oficiais dos governos argentino e norte-americano para converter intenções em requisitos concretos.
Fontes consultadas
- UOL Notícias — Enviado de Trump diz que governo Milei é o mais alinhado aos EUA
- NIST Cybersecurity Framework
- CISA — Cybersecurity and Infrastructure Security Agency
Disclaimer
Este rascunho foi produzido com apoio de inteligência artificial e ainda requer revisão humana antes da publicação.